Guide d'évaluation des solutions d'authentification multifacteur (MFA)
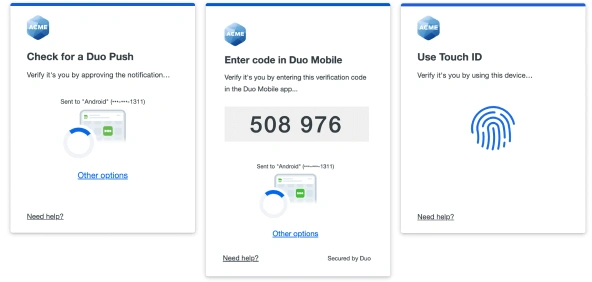
En 2026, l'authentification multifacteur est devenue un pilier incontournable de toute stratégie de cybersécurité. Mais face à l'émergence de nouvelles attaques capables de contourner ce type d'authentification, telles que le push bombing, le détournement de session ou les campagnes de phishing alimentées par l'IA, vous ne pouvez plus vous contenter d'une authentification à deux facteurs classique. Pour rester protégées, les entreprises doivent renforcer l'efficacité de leur authentification multifacteur en s'appuyant sur des solutions de nouvelle génération telles que l'authentification sans mot de passe, la vérification de proximité sans jeton et l'authentification basée sur les risques (RBA).
Toutefois, toutes les solutions ne présentent pas les mêmes bénéfices. Certains fournisseurs se limitent à une couverture minimale reposant sur des facteurs d'authentification basiques et imposent souvent des coûts cachés de déploiement, d'exploitation et de maintenance. Dans ce guide, nous vous aidons à aller au-delà de l'authentification multifacteur en vous présentant les critères essentiels à prendre en compte pour évaluer les solutions disponibles et renforcer durablement l'efficacité de votre stratégie de sécurité